Le besoin
Les règles génériques ne couvrent pas toujours les comportements propres aux attaques de CMS. Une analyse après incident arrive trop tard pour les requêtes qui demandent une réaction immédiate.

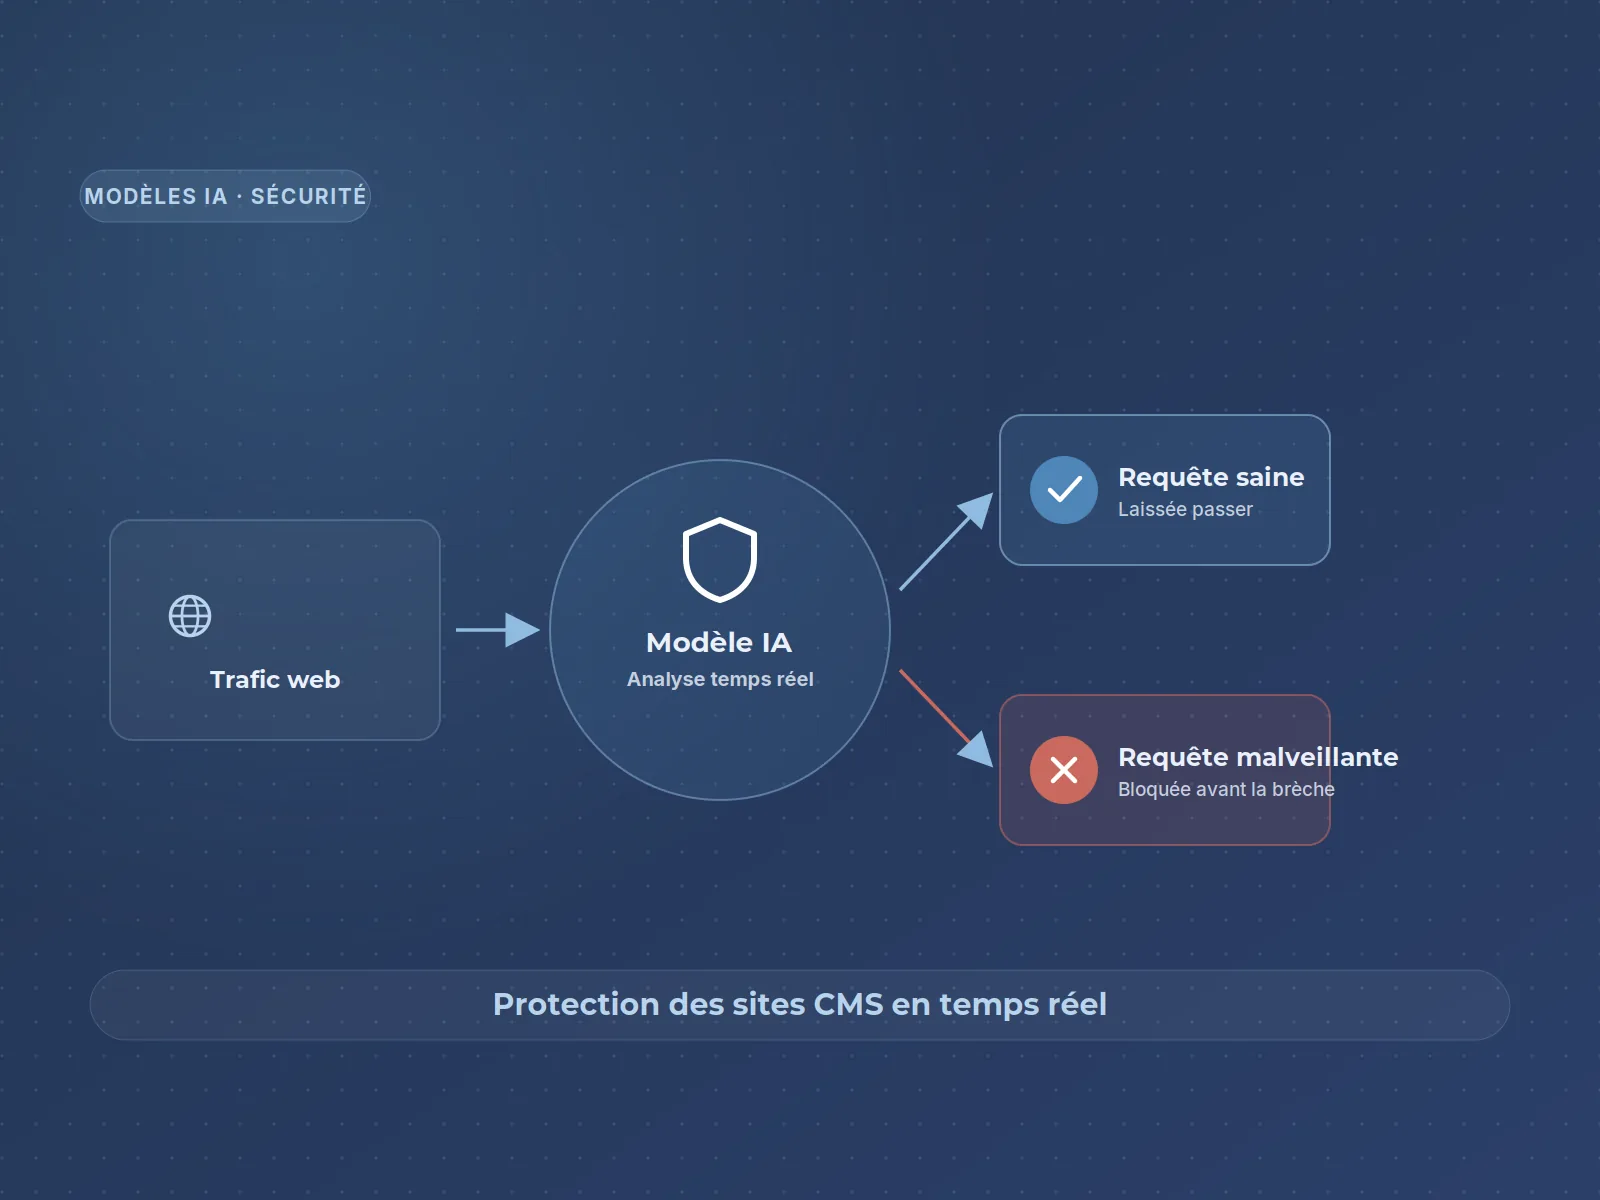
Analyse le trafic web en temps réel pour repérer les requêtes anormales visant les sites CMS.
Les règles génériques ne couvrent pas toujours les comportements propres aux attaques de CMS. Une analyse après incident arrive trop tard pour les requêtes qui demandent une réaction immédiate.
Le modèle observe les requêtes au moment où elles arrivent, recherche les écarts par rapport au trafic attendu et signale les comportements qui méritent d’être bloqués ou examinés.
Les requêtes inhabituelles sont repérées pendant leur passage.
L’analyse tient compte des schémas d’attaque rencontrés sur ces plateformes.
Les alertes servent à prioriser les vérifications de sécurité.
Les exploitants de sites CMS qui veulent ajouter une couche de détection comportementale à leurs contrôles de sécurité existants.
Décrivez-nous votre contexte. Nous vous dirons ce qui peut être réutilisé, adapté ou construit.